在这个商业 WAF 动辄数万的年代,我们坚持用开源方案自建防护——ModSecurity 3 + OWASP CRS 4 实时拦截恶意攻击,并把每一次拦截做成可视化大屏,公开展示给所有人看。
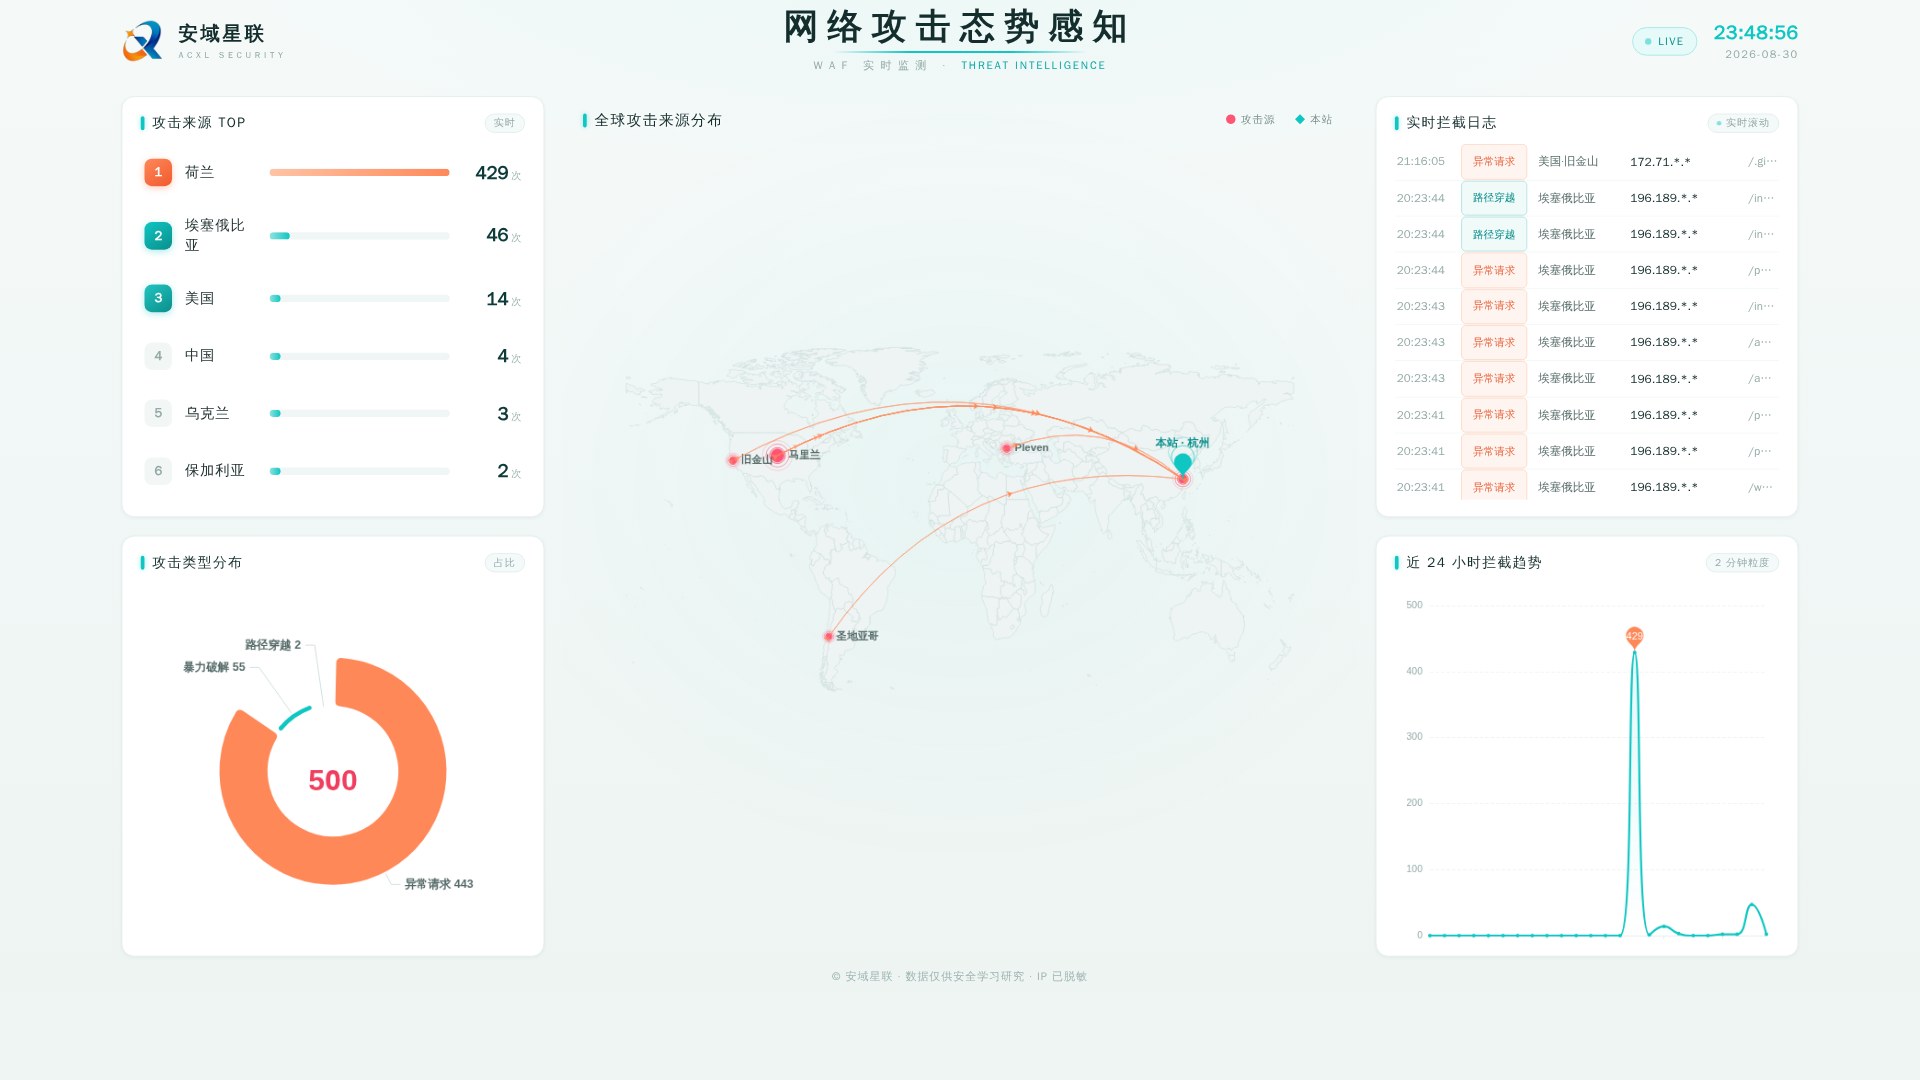
🎨 大屏 v6:企业简约风重构
- 摒弃满屏霓虹的”赛博风格”,改用浅色企业简约设计,青绿主色克制高级
- 监控中心式布局:攻击来源 TOP 榜单 → 全球攻击地图 → 实时拦截日志流 → 24h 趋势
- 等比自适应,1080P / 2K / 4K 全铺满,投屏开会都是门面
🔧 安全加固(本次重点)
- 双 WAF 防护:主站 + 大屏站点全部启用 ModSecurity 拦截模式(OWASP CRS 4)
- fail2ban 上线:SSH + 登录接口双保险,爆破自动封禁
- 防泄露:备份文件公网访问封堵、版本指纹清理、敏感端口收紧
- 数据全脱敏:IP 前两段打码,公开不泄露隐私
🌍 实时数据说话
大屏正在实时展示全球攻击态势:今日拦截攻击、恶意来源 IP 分布、TOP 攻击类型……攻击者来自哪里、打的是什么,一目了然。
👉 公开大屏地址:https://waf.acxltech.xyz(无需登录,随时围观)
📖 搭建教程与踩坑记录:安域星联技术社区 · 安全实践专栏
用开源,学安全,把防线建在自己手里。欢迎交流指正!
⚠️ 合规声明: 本文内容仅用于网络安全合规学习、科研与授权测试用途。严禁用于任何未授权行为,违者自行承担全部法律责任。